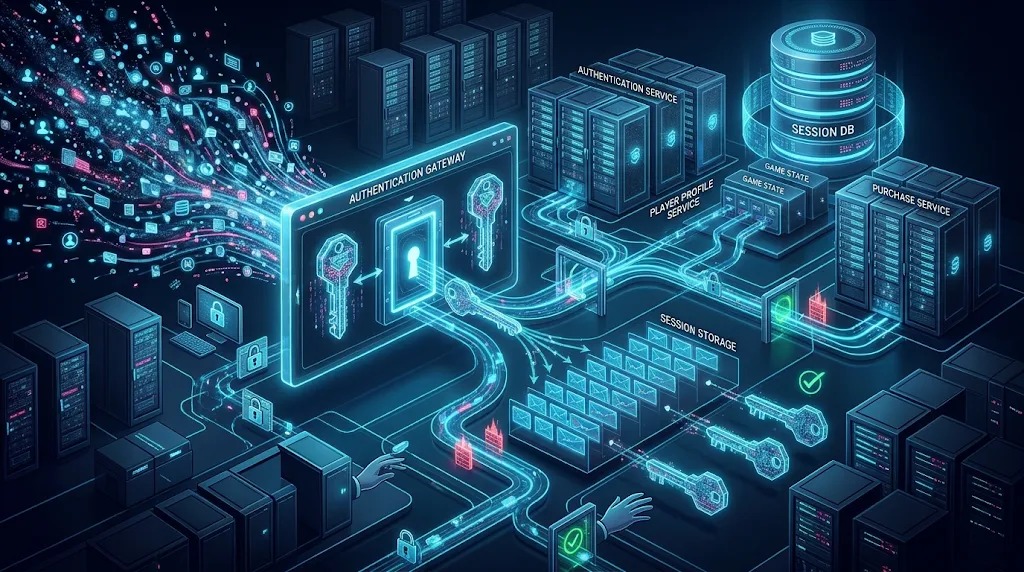
Komunikasi antarkomponen menjadi bagian penting dalam pengoperasian platform slot digital. Berbagai layanan harus saling bertukar informasi untuk menjalankan proses autentikasi, mengelola aktivitas pengguna, dan menyampaikan respons dari server.
Dalam proses tersebut, sistem membutuhkan mekanisme untuk mengenali identitas sesi yang sedang berlangsung. Salah satu komponen yang mendukung kebutuhan ini adalah session token.
Session token berfungsi sebagai kredensial yang mewakili sesi pengguna setelah proses autentikasi. Dengan mekanisme tersebut, berbagai komponen dapat memverifikasi konteks permintaan tanpa harus meminta pengguna memasukkan informasi login pada setiap interaksi. Berikut ini akan membahas tentang Peran Session Token dalam Komunikasi Antarkomponen Slot Digital.
Mengenal Konsep Session Token
Session token merupakan nilai unik yang digunakan sistem untuk mengidentifikasi sesi pengguna. Token biasanya dibuat setelah pengguna berhasil melewati proses autentikasi.
Ketika aplikasi mengirim permintaan ke server, token dapat disertakan sebagai bagian dari header atau cookie. Server kemudian memeriksa token tersebut untuk menentukan apakah permintaan berasal dari sesi yang valid.
Namun, session token tidak selalu menyimpan seluruh informasi pengguna. Pada banyak implementasi, token hanya berfungsi sebagai referensi menuju data sesi yang dikelola oleh server.
Pendekatan ini membantu memisahkan identitas sesi dari informasi akun maupun data transaksi. Dengan demikian, pengelolaan autentikasi dapat dilakukan secara lebih terstruktur.
Bagaimana Session Token Bekerja?
Proses penggunaan session token dimulai ketika pengguna berhasil melakukan autentikasi. Setelah identitas diverifikasi, sistem membuat sesi dan menghasilkan token yang berkaitan dengan sesi tersebut.
Alur umumnya meliputi beberapa tahapan:
-
Pengguna mengirimkan kredensial melalui proses login.
-
Server memverifikasi identitas pengguna.
-
Sistem membuat sesi baru dan menghasilkan session token.
-
Token dikirimkan kepada aplikasi klien.
-
Klien menyertakan token pada permintaan berikutnya.
-
Server memvalidasi token sebelum memberikan akses.
Jika token masih berlaku dan memenuhi aturan keamanan, server dapat melanjutkan pemrosesan permintaan.
Sebaliknya, token yang kedaluwarsa, dicabut, atau tidak valid harus ditolak. Sistem kemudian dapat meminta pengguna melakukan autentikasi kembali.
Peran Token dalam Komunikasi Antarkomponen
Platform slot digital dapat memiliki beberapa layanan yang menangani fungsi berbeda. Contohnya meliputi layanan akun, API gateway, layanan katalog, dan pengelolaan sesi.
Session token membantu layanan terkait memahami konteks autentikasi suatu permintaan. API gateway, misalnya, dapat memeriksa token sebelum meneruskan permintaan ke layanan internal.
Selain itu, layanan tujuan dapat melakukan validasi otorisasi berdasarkan identitas dan hak akses yang telah diverifikasi.
Namun, token tidak otomatis memberikan hak akses ke seluruh komponen. Sistem tetap harus menerapkan prinsip least privilege, yaitu memberikan izin sesuai kebutuhan masing-masing layanan.
Untuk arsitektur microservices, identitas pengguna juga dapat diteruskan melalui mekanisme identitas internal yang terkontrol. Pendekatan ini mengurangi kebutuhan menyebarkan kredensial asli ke seluruh layanan.
Jenis Session Token dan Format yang Digunakan
Implementasi session token dapat menggunakan beberapa pendekatan. Pemilihannya bergantung pada arsitektur aplikasi, kebutuhan keamanan, dan cara sistem mengelola sesi.
Opaque Session Token
Opaque token merupakan token acak yang tidak menyimpan informasi sesi dalam format yang dapat dibaca langsung.
Server menggunakan token tersebut untuk mencari data sesi pada penyimpanan terpusat. Keuntungannya adalah sistem dapat mengelola dan mencabut sesi melalui penyimpanan tersebut.
JSON Web Token
JSON Web Token atau JWT merupakan format token yang membawa sejumlah klaim dalam struktur terstandar. Token ini dapat diverifikasi menggunakan tanda tangan kriptografis.
JWT sering digunakan dalam komunikasi antarlayanan. Namun, penerapannya membutuhkan pengelolaan masa berlaku, validasi klaim, dan strategi pencabutan yang tepat.
Secure Cookie-Based Session
Pada pendekatan ini, token sesi disimpan dalam cookie dengan atribut keamanan tertentu. Pengaturan seperti Secure, HttpOnly, dan SameSite membantu mengurangi risiko pencurian atau penyalahgunaan sesi.
Setiap pendekatan memiliki konsekuensi teknis. Karena itu, pengembang perlu menyesuaikannya dengan kebutuhan aplikasi.
Keamanan dan Validasi Session Token
Session token harus diperlakukan sebagai kredensial sensitif. Jika pihak tidak berwenang berhasil mendapatkannya, token tersebut berpotensi digunakan untuk mengambil alih sesi pengguna.
Oleh sebab itu, sistem perlu menerapkan beberapa perlindungan.
-
Menggunakan token dengan nilai acak yang sulit ditebak.
-
Mengirim token melalui koneksi HTTPS.
-
Menetapkan masa berlaku sesi.
-
Memutar atau mengganti token setelah autentikasi penting.
-
Mencabut token ketika pengguna logout atau sesi dinyatakan tidak valid.
-
Menghindari penyimpanan token dalam log aplikasi.
Selain itu, server perlu memvalidasi status sesi pada setiap permintaan yang membutuhkan autentikasi. Pemeriksaan juga harus mencakup hak akses, bukan sekadar memastikan token memiliki format yang benar.
Untuk aplikasi berbasis cookie, perlindungan terhadap Cross-Site Request Forgery (CSRF) juga perlu diperhatikan. Sementara itu, penyimpanan token pada sisi klien harus dirancang dengan mempertimbangkan risiko Cross-Site Scripting (XSS).
Pengelolaan Token pada Infrastruktur Terdistribusi
Ketika platform menggunakan beberapa server aplikasi, pengelolaan sesi menjadi lebih kompleks. Satu pengguna dapat mengirim permintaan ke server berbeda dalam satu aktivitas.
Sistem dapat menggunakan penyimpanan sesi bersama agar seluruh server memperoleh informasi status yang konsisten. Redis atau penyimpanan terdistribusi lainnya dapat digunakan sesuai kebutuhan arsitektur.
Selain itu, mekanisme kedaluwarsa dan pencabutan token harus berlaku secara konsisten. Sistem juga perlu memperhitungkan cache agar perubahan status sesi tidak terlambat diterapkan.
Pengembang sebaiknya memantau jumlah sesi aktif, tingkat kegagalan autentikasi, latensi validasi, dan pola permintaan yang mencurigakan. Informasi tersebut membantu tim teknis mengevaluasi keamanan serta keandalan layanan.
Kesimpulan
Session token berperan penting dalam menghubungkan proses autentikasi dengan komunikasi antarkomponen slot digital. Token membantu sistem mengenali konteks sesi dan memvalidasi permintaan yang membutuhkan akses pengguna.
Namun, keamanan tidak cukup hanya dengan menghasilkan token. Sistem juga membutuhkan validasi, pembatasan hak akses, pengelolaan masa berlaku, serta mekanisme pencabutan yang konsisten.
Dengan desain yang tepat, session token dapat mendukung komunikasi antarlayanan secara lebih aman, terstruktur, dan mudah dikelola dalam infrastruktur aplikasi modern.
